تاریخ:



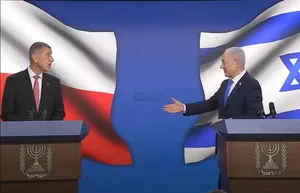
 خودداری نخستوزیر جمهوری چک از دست دادن با نتانیاهو پس از نشست خبری
 درس صد و نوزده
هشدار گوگل درباره استفاده از حسابهای گوگل کلود برای استخراج رمزارز

چشم انداز تهدید ابری در سال ۲۰۲۱ پیچیدهتر از تنها استخراج کنندگان رمزارز متخلف بوده است. محققان گوگل همچنین اواخر سپتامبر حمله فیشینگ گروه روسی Fancy Bear را شناسایی کردند و گوگل این حمله را مسدود کرد.
گوگل هشدار داد استخراج کنندگان رمزارز از حسابهای هک شده گوگل کلود برای استخراج رمزارز استفاده می کنند.
به گزارش ایسنا، تیم امنیت سایبری این غول اینترنتی جزییات رخنه امنیتی را در گزارشی به عنوان "افقهای تهدید" منتشر کرد که هدف آن فراهم کردن اطلاعاتی است که به سازمانها کمک می کند فضاهای ابری خود را ایمن نگه دارند.
گوگل در خلاصه اجرایی این گزارش نوشت: عوامل خرابکار مشاهده شده اند که استخراج رمزارز را در حسابهای هک شده گوگل کلود انجام می دهند.
استخراج رمزارز یک فعالیت پرسود است که اغلب مستلزم میزان زیادی قدرت رایانشی است که مشتریان گوگل کلود می توانند با پرداخت هزینه به آن دسترسی داشته باشد. گوگل کلود یک پلتفرم ذخیره سازی ابری است که مشتریان می توانند در آن فایلها و دیتا را خارج از سایت خود نگه دارند.
گوگل اعلام کرد ۸۶ درصد از ۵۰ حساب گوگل کلود هک شده برای استخراج رمزارز استفاده شده اند. در اکثر موارد هک، نرم افزار استخراج رمزارز در مدت ۲۲ ثانیه از حساب هک شده دانلود شده است.
حدود ۱۰ درصد از حسابهای هک شده برای رصد منابعی که به صورت عمومی در اینترنت قابل دسترسی هستند، استفاده شده اند تا سیستمهای آسیب پذیر شناسایی شوند در حالی که هشت درصد موارد برای حمله به اهداف دیگر استفاده شدهاند.
بیت کوین که محبوبترین رمزارز جهان است، برای مصرف بیش از حد انرژی هدف انتقاد قرار گرفته است. مصرف برق استخراج بیت کوین از کل مصرف برق بعضی از کشورها بیشتر است. پلیس در ماه مه به مزرعه ای حمله کرد که تصور می رفت محل کشت شاهدانه است اما در عوض استخراج غیرمجاز بیت کوین را شناسایی کرد.
باب مکلر، مدیر دفتر رییس امنیت اطلاعات گوگل کلود و سث روزنبلات، مدیر امنیت گوگل کلود در یک پست وبلاگ نوشتند: چشم انداز تهدید ابری در سال ۲۰۲۱ پیچیدهتر از تنها استخراج کنندگان رمزارز متخلف بوده است. محققان گوگل همچنین اواخر سپتامبر حمله فیشینگ گروه روسی Fancy Bear را شناسایی کردند و گوگل این حمله را مسدود کرد.
بر اساس گزارش شبکه CNBC، محققان گوگل همچنین یک گروه تحت حمایت دولت کره شمالی را شناسایی کردند که خود را به عنوان استخدام کنندگان سامسونگ جا زدند تا بتوانند ضمیمههای مخرب ایمیل را به کارمندان شرکتهای امنیت سایبری ضد بدافزار کره جنوبی ارسال کنند.


لینک کوتاه: کپی لینک
افشای نامه دفتر آیت الله سیستانی به حزب الله لبنان قبل از شهادت دانشگاه علوم پزشکی تهران در رتبهبندی تحقیقات و فناوری سال ۱۴۰۴ رتبه نخست را کسب کرد محسن برهانی: بخشی از حاکمیت هنوز خشونت علیه زنان را به رسمیت نمیشناسد درباریان ناصرالدین شاه در حیاط قصر در مراسم «سلام» (عکس) چه افرادی بیشتر در معرض بیماریهای کلیوی هستند هکرها در حملهای تاریخی، کنترل ۶۴ هزار ماینر بیتکوین را به دست گرفتند سرمهای تزریقی در بخش سرپایی دیگر تحت پوشش بیمه نیستند درخواست ورود دادستانی به ادعای نامشروع بودن مذاکرات قیمت نفت به 92 دلار و75 سنت رسید از جنگ ایران تا آینده ترامپ؛ ۱۰ واقعه بزرگ که اکونومیست برای سال ۲۰۲۷ پیشبینی میکند آغاز ثبت نام پذیرفته شدگان کنکور ۱۴۰۵ از این تاریخ بدهیهای خارجی کشور کم شد انویدیا: تمایلی به بازگشت جنسن هوانگ بهعنوان مدیرعامل نداریم صادرات نفت روسیه به اوج ۴ ماه اخیر رسید ۴:۴۸؛ وقتی ذهن به آخرین پناهگاه خود پناه میبرد