تاریخ:



 پادشاه بریتانیا، به زبان عربی حدیث نبوی خواند
 درس صد و هفت
جاسوسی از تلفنهای همراه با ارسال پیام کوتاه
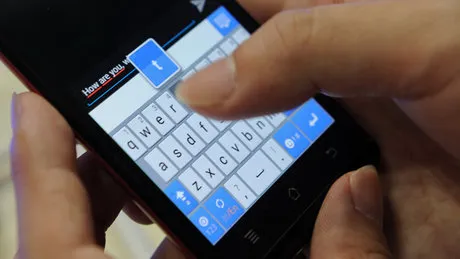

محققان امنیت سایبری از وجود یک آسیبپذیری مهم جدید در سیمکارتها خبر دادند که میتواند به مهاجمان راه دور اجازه دهد تلفنهای همراه هدف را بهخطر بیاندازند و فقط با ارسال پیام کوتاه، جاسوسی کنند.
به گزارش ایسنا، آسیبپذیری جدیدی در سیمکارتها شناسایی شده که SimJacker نام دارد. این آسیبپذیری در مجموعه ابزارهای پویای مرورگر S@T (SIMalliance Toolbox) وجود دارد که در بیشتر سیمکارتهای مورد استفاده در اپراتورهای تلفن همراه، حداقل در ۳۰ کشور جهان تعبیه شده است.
به گزارش ایسنا، آسیبپذیری جدیدی در سیمکارتها شناسایی شده که SimJacker نام دارد. این آسیبپذیری در مجموعه ابزارهای پویای مرورگر S@T (SIMalliance Toolbox) وجود دارد که در بیشتر سیمکارتهای مورد استفاده در اپراتورهای تلفن همراه، حداقل در ۳۰ کشور جهان تعبیه شده است.
طبق گزارش مرکز ماهر (مدیریت امداد و هماهنگی رخدادهای رایانهای)، کارشناسان دریافتند که سوءاستفاده از این آسیبپذیری، مستقل از مدل تلفن مورد استفادهی قربانی است.
بهگفتهی محققان، یک شرکت نظارت خصوصی از حداقل دو سال پیش، از این نقص "روز صفرم" آگاه است و بهطور جدی از این آسیبپذیری برای جاسوسی از کاربران تلفن همراه در چندین کشور استفاده میکند.
بهگفتهی محققان، یک شرکت نظارت خصوصی از حداقل دو سال پیش، از این نقص "روز صفرم" آگاه است و بهطور جدی از این آسیبپذیری برای جاسوسی از کاربران تلفن همراه در چندین کشور استفاده میکند.
مرورگر S@T روی چندین سیمکارت از جمله eSIM، بهعنوان بخشی از ابزارهای سیمکارت (STK) نصب شده است. این مرورگر، سیمکارت را قادر میکند تا اقداماتی که برای انواع خدمات با ارزش افزوده استفاده میشود، انجام دهد.
مرورگر S@T مجموعهای از دستورالعملهای STK شامل تماس، راهاندازی مرورگر، تهیهی دادههای محلی، اجرای دستورات و ارسال دادهها را اجرا میکند که با ارسال پیام کوتاه به تلفن، قابل اجرا هستند.
مرورگر S@T مجموعهای از دستورالعملهای STK شامل تماس، راهاندازی مرورگر، تهیهی دادههای محلی، اجرای دستورات و ارسال دادهها را اجرا میکند که با ارسال پیام کوتاه به تلفن، قابل اجرا هستند.
حملهی اصلی Simjacker شامل یک پیام کوتاه حاوی نوع خاصی از کدهای جاسوسی است که به یک تلفن همراه ارسال میشوند و سپس به سیمکارت داخل تلفن دستور میدهد تا تلفن همراه را بازیابی کند و دستورات حساس را انجام دهد.
اهداف جاسوسی: ارسال پیام جعلی و انتشار اطلاعات غلط
مهاجم میتواند از این نقص سوءاستفاده کند تا به اهدافی از جمله بازیابی اطلاعات مکان و اطلاعات IMEI دستگاه هدف، ارسال پیامهای جعلی از طرف قربانیان و انتشار اطلاعات غلط، کلاهبرداری از نرخ حق بیمه با شمارهگیری شمارههای حق بیمه، جاسوسی از محیط اطراف قربانیان با راهنمایی دستگاه برای تماس با شماره تلفن مهاجم، انتشار بدافزار با مجبور کردن مرورگر تلفن قربانی برای بازکردن یک صفحهی وب مخرب، انجام حملات انکار سرویس با غیرفعال کردن سیمکارت و بازیابی اطلاعاتی مانند زبان، نوع رادیو و میزان باتری دست یابد.
بهگفتهی کارشناسان، حملات SimJacker علیه کاربران با محبوبترین دستگاههای تلفن همراه تولیدشده توسط اپل، گوگل، هواوی، موتورولا و سامسونگ مشاهده شده است و همهی سازندگان و مدلهای تلفن همراه در معرض این حمله قرار دارند؛ زیرا این آسیبپذیری از یک فناوری جاسازیشده روی سیمکارتها بهره میبرد که مشخصات آن از سال ۲۰۰۹ بهروز نشده است و بهطور بالقوه میتواند بیش از یک میلیارد کاربر تلفن همراه را در سراسر جهان شامل آمریکا، آفریقای غربی، اروپا و خاورمیانه، در معرض خطر قرار دهد.
کارشناسان کشف خود را به انجمن GSM و اتحادیه سیمکارت گزارش دادند و توصیههایی را برای تولیدکنندگان سیم کارت منتشر کردند. اپراتورهای تلفن همراه میتوانند با تجزیه و تحلیل و مسدودکردن پیامهای مشکوک حاوی دستورات مرورگر S@T، میزان این حمله را کاهش دهند.


لینک کوتاه: کپی لینک
علیرضا بیرانوند در یک قدمی توپ طلای آسیا؛ رقابت با دو ستاره سعودی دیدار و گفت و گوی ویتکاف و پوتین درباره ایران بقائی: آمریکا خود مسبب ناامنی است اما خواستار محکومکردن ایران میشود! تهران در روزهای آینده بارانی و سرد میشود؛ هشدار سیلاب و صاعقه مرتضی افقه: در تله رکود تورمی گرفتار شدهایم/ رکود پیش از جنگ آغاز شده بود تأمین ارز واردات به ۲۷ میلیارد دلار رسید؛ برنامه ۲۰ میلیارد دلاری برای نیمه دوم سال کد خدمت علیرضا بیرانوند برای فجرسپاسی صادر شد؛ احتمال تغییر وجود دارد انتخابات اسرائیل؛ چیزی درباره ایران تغییر نمی کند افزایش ۲۰ درصدی قیمت بلیت قطار زمان برگزاری سیوهفتمین نمایشگاه بینالمللی کتاب تهران مشخص شد سخنگوی سپاه: مادر بمب ها نمی تواند صنایع هسته ای ما را تعطیل کند/ جنگ در منطقه وسیع تر خواهد شد/ خواهید دید چه خواهد شد چرا کودکان به حرف والدین گوش نمیدهند؟ راهکارهایی برای گفتوگوی مؤثر سفر ماکرون به عربستان افزایش تورم انگلیس به بالاترین سطح به خاطر جنگ علیه ایران رویترز: ترکیه به عربستان نیروی نظامی میفرستد
نظرسنجی
پیش بینی شما: قبل از انتخابات آمریکا، به ایران حمله می شود؟