تاریخ:



 لحظه آتشگرفتن هواپیمای مسافربری در آمریکا؛ تخلیه اضطراری مسافران
 درس نود و هشت
پچ امنیتی مایکروسافت برای مقابله با Sandworm

شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
«این که آیا تیم Sandworm در حال کار از طرف دولت روسیه است یا اینکه برای گمراه کردن محققان، اینگونه رفتار میکند، در هر حال چنین به نظر میرسد که با هدفی حرفهای و از سوی یک دولت در حال فعالیت است.»
فیلیپ لیبرمن، رئيس شرکت نرمافزاری لیبرمن با ابراز سخن بالا میافزاید: «دولتها غالبا مهمترین داراییهای خود را در راه بالاترین اهداف خود بکار میبندند.»
به گزارش رایورز، شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
به گفته محققان چنانچه رایانهای از طریق این آسیبپذیری مورد دسترسی مهاجمان قرار گیرد، امکان اجرای کدهای موردنظر حمله کنندگان برروی این سیستم براحتی فراهم خواهد بود.
بنا به اظهار iSight اهدافی مانند ناتو، سازمانهای دولتی در اوکراین و غرب اروپا، یک شرکت انرژی لهستانی، شرکت مخابرات فرانسه، و نیز چند مجموعه آکادمیک در ایالات متحده آمریکا مورد حمله مهاجمان قرار گرفته است.
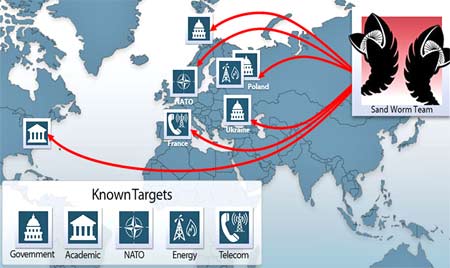
به ادعای iSight با توجه به وجود علائمی در این بدافزار، این حملات نشان از نقشآفرینی روسیه در آن دارد.
با اینحال آلکس گوستاو متخصص امنیت ارشد در تحقیق و تجزیه و تحلیل تیم جهانی لابراتوار کسپرسکی معتقد است: «جرائم سایبر ممکن است علائم و نشانهایی از یک زبان یا قوم خاص را در خود داشته باشند که هدفشان صرفا گمراه کردن محققان امنیتی است.»
او همچنین استدلال میکند که بسیاری از مردم در کشورهای شوروی سابق با روسیه در ارتباط کاری هستند، به ویژه در صنعت IT، بنابراین نتیجهگیری شرکت iSight "نادرست" است.
با این حال، تیمو هیروونن، محقق ارشد شرکت F-Secure به نکتهای دیگر اشاره میکند: «همه قربانیان این حمله در یک چیز مشترکند: آنها همگی ظاهرا رابطه دوستانهای با روسیه ندارند!»
پچ امنیتی مایکروسافت
شرکت مایکروسافت، این بدافزار را برای تمامی نسخههای ویندوز بجر ویندوز ۲۰۰۳ "مهم" ارزیابی کرده است.
پچ امنیتی مایکروسافت برای مقابله با این آسیبپذیری با نام CE-2014-4114 اوایل این هفته منتشر شد. پربیننده ترین پست همین یک ساعت اخیر
تماشاخانه
فیلیپ لیبرمن، رئيس شرکت نرمافزاری لیبرمن با ابراز سخن بالا میافزاید: «دولتها غالبا مهمترین داراییهای خود را در راه بالاترین اهداف خود بکار میبندند.»
به گزارش رایورز، شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
به گفته محققان چنانچه رایانهای از طریق این آسیبپذیری مورد دسترسی مهاجمان قرار گیرد، امکان اجرای کدهای موردنظر حمله کنندگان برروی این سیستم براحتی فراهم خواهد بود.
بنا به اظهار iSight اهدافی مانند ناتو، سازمانهای دولتی در اوکراین و غرب اروپا، یک شرکت انرژی لهستانی، شرکت مخابرات فرانسه، و نیز چند مجموعه آکادمیک در ایالات متحده آمریکا مورد حمله مهاجمان قرار گرفته است.
به ادعای iSight با توجه به وجود علائمی در این بدافزار، این حملات نشان از نقشآفرینی روسیه در آن دارد.
با اینحال آلکس گوستاو متخصص امنیت ارشد در تحقیق و تجزیه و تحلیل تیم جهانی لابراتوار کسپرسکی معتقد است: «جرائم سایبر ممکن است علائم و نشانهایی از یک زبان یا قوم خاص را در خود داشته باشند که هدفشان صرفا گمراه کردن محققان امنیتی است.»
او همچنین استدلال میکند که بسیاری از مردم در کشورهای شوروی سابق با روسیه در ارتباط کاری هستند، به ویژه در صنعت IT، بنابراین نتیجهگیری شرکت iSight "نادرست" است.
با این حال، تیمو هیروونن، محقق ارشد شرکت F-Secure به نکتهای دیگر اشاره میکند: «همه قربانیان این حمله در یک چیز مشترکند: آنها همگی ظاهرا رابطه دوستانهای با روسیه ندارند!»
پچ امنیتی مایکروسافت
پچ امنیتی مایکروسافت برای مقابله با این آسیبپذیری با نام CE-2014-4114 اوایل این هفته منتشر شد.


لینک کوتاه: کپی لینک
نظر علم درباره ترک سیگار و تریاک بعد از ۵ سال دستورکار ویژه پلیس برای دستگیری عامل حمله به یک روحانی در رشت مدیرکل پیشین خاورمیانه وزارت امور خارجه: نتانیاهو به دنبال زمینهسازی برای اقدام احتمالی علیه ایران است/ در شرایط فعلی، ایران نباید هیچ فرصتی را برای میانجیگری رد کند رئیس جامعه مدرسین حوزه: در بازار جنگ را حس نمیکنید/ البته گرانی هم هست بیانیه سپاه: دوران تهدید بیهزینه به پایان رسیده است شاهکار دختر تکواندوکار ایران در ناگویا/ طلای پانزدهم ایران بر گردن ساغر مرادی درخشید علمالهدی: با تداوم مقاومت، آمریکا تا یکی دو ماه دیگر بیچاره خواهد شد امام جمعه تبریز: خانواده ها به فرزندآوری بیشتر توجه داشته باشند ایلان ماسک بازهم تکرار کرد: اینستاگرام برای دخترهاست! بلومبرگ: تایوان دو فروند از پیشرفتهترین جنگندههای جدید ساخت آمریکا را تحویل گرفت گزارش جدید روسیه درباره حمله به کشتی ایرانی «آنا»؛ پای دو فرمانده اوکراینی در میان است سردار قاآنی خطاب به عربستان: به نفع خود شماست که جنگ را تمام کنید ترامپ: اروپا زنده زنده خورده میشود! رهام هوشمند؛ از استعداد تهران تا رؤیای پیراهن تیم ملی شهادت یک عضو سپاه با بمب کنار جاده ای در سیستان و بلوچستان