تاریخ:


 وزیر نیرو: همه نیروگاهها برای زمستان آماده هستند
 درس نود و نه
کشف ویروسی که 20 برابر بزرگتر از "استاکس نت" است/ هدف: جمع آوری اطلاعات از ایران و منطقه

حجم این بدافزار جدید 20 مگابایت است ، از این رو محققان اعلام کرده اند که تحلیل داده های درون آن ممکن است وقت بسیار زیادی ببرد . گفتنی است حجم ویروس استاکس نت تنها 1 مگا بایت یعنی 20 برابر کمتر از بدافزار "فلیم" بود.
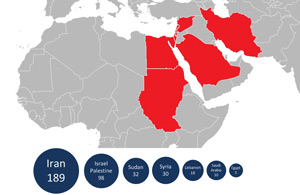 محققان یک مرکز امنیتی در روسیه اعلام کردند که بدافزاری جدید کشف کرده اند که احتمالا هدف از طراحی آن جمع اوری اطلاعات از برخی کشورهای خاورمیانه از جمله ایران بوده است .
به گزارش عصر ایران شرکت امنیتی " کاسپرسکای لب " در روسیه ضمن اعلام این خبر اعلام کرد که بدافزار " فلیم " (flame ) که از ماه آگوست سال 2010 مشغول به کار است احتمالا یک حمله پیچیده سایبری است که برای جمع آوری اطلاعات خصوصی از برخی کشورهای خاورمیانه از جمله ایران و اسراییل طراحی شده است.
این شرکت امنیتی روسیه با اشاره به اینکه احتمالا سرمنشا این حمله سایبری یک دولت خاص است افزوده است که دقیقا نمی داند کدام دولت مسئول طراحی این بدافزار بوده است.
شرکت کاسپرسکای لب اعلام کرده است که برای کشف این بدافزار مخرب و پیچیده رایانه ای از همکاری اتحادیه ارتباطات بین المللی سازمان ملل بهره گرفته است و این بدافزار یکی از مخرب ترین بدافزارهایی است که تا کنون موفق به کشف آن شده است.
این نخستین بار نیست که بدافزارهایی این چنین برای جاسوسی و یا جمع آوری اطلاعات و حتی تخریب فعالیت های خاص در یک کشور دیگر مورد کشف قرار می گیرد و پیشتر نیز ماجرای کرم رایانه ای " استاکس نت " که برخی کامپیوترهای مراکز و تاسیسات هسته ای ایران را آلوده کرده بود ، جنجال ساز شده بود.
محققان روس در مرکز امنیتی کاسپرسکای اعلام کرده اند که بدافزار جدید کشف شده ظاهرا باعث خسارات فیزیکی نمی شود، اما می تواند حجم زیادی از اطلاعات حساس را جمع آوری می کند.
ویتالی کاملوک محقق مرکز کاسپرسکی درباره شیوه جمع آوری اطلاعات بدافزار "فلیم " گفت : "وقتی یک سیستم به این بدافزار آلوده شود بسیاری از اطلاعات آن سیستم از جمله تردد در شبکه، مکالمات صوتی ، تصویر صفحه، رکورد صفحه کلید و دیگر اطلاعات از سوی بدافزار جمع آوری و ثبت می شود."
حجم این بدافزار جدید 20 مگابایت است ، از این رو محققان اعلام کرده اند که تحلیل داده های درون آن ممکن است وقت بسیار زیادی ببرد . گفتنی است حجم ویروس استاکس نت تنها 1 مگا بایت یعنی 20 برابر کمتر از بدافزار "فلیم" بود.
رد پای بدافزار جدید در ایران ، سوریه ، لبنان ، اسراییل ، عربستان و مصر دیده شده ولی هنوز از حجم اطلاعات احتمالی مورد دستبرد گزارشی منتشر نشده است .


لینک کوتاه: کپی لینک
چرا انسانها بیشتر موهای بدنشان را از دست دادند، اما موی سر باقی ماند؟ تحقیق جدید: یکهشتم سرطانهای جهان تنها با مهار عفونتها قابل پیشگیری هستند قهوه با افسردگی ما چه میکند؟ آشنایی با قابلیتهای ویژه ساعت خلبانان جنگنده یافته جدید: برای آزمایش خون ناشتا بودن همیشه ضروری نیست کبرا در برابر آپاچی؛ هلیکوپترهای تهاجمی آمریکا چه تفاوتی با یکدیگر دارند؟ استارلینک پای سفیر نروژ را به وزارت خارجه کشاند؛ اعتراض رسمی ایران آکسیوس: آمریکا حمله به یمن را برای تمرکز بر ایران رد کرد معاون ارتباطات دفتر رئیسجمهور: پاک نژاد به دلایل شخصی از مسئولیت وزارت نفت استعفا کرد سناتور آمریکایی: واشنگتن باید با ایران به توافق برسد سردار فدوی: برای نخستین بار هیچ شناور امریکایی در خلیج فارس حضور ندارد وقوع حادثه دریایی در نزدیکی سواحل یمن مدارس ابتدایی و متوسطه اول منطقه سیستان دوشنبه تعطیل شد صدای انفجار در تنگه هرمز / کشتی متخلف مجازات شد فنلاند: نشانهای از تدارک روسیه برای حمله نظامی به ناتو وجود ندارد