تاریخ:


 هشدار پلیس درباره گوشیقاپی پشت چراغ قرمز
 درس صد و چهار
بلوبانک در مسیر ارتقای امنیت؛ ۱۹ گزارش معتبر در دومین رویداد باگبانتی
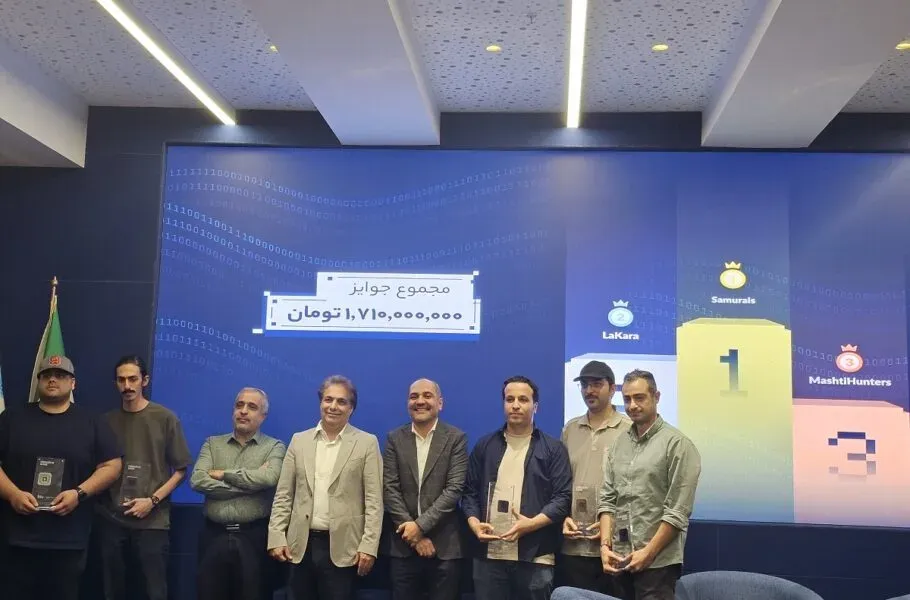
دومین رویداد باگبانتی بلو، فراتر از یک رقابت تخصصی، بخشی از مسیر این مجموعه برای تقویت امنیت بانکداری دیجیتال و توسعه همکاری با جامعه متخصصان امنیت سایبری بود.
دومین رویداد باگبانتی بلوبانک با مشارکت ۸۰ پژوهشگر امنیت سایبری در ۲۵ تیم برگزار شد. در این رویداد، ۱۹ گزارش از میان یافتههای امنیتی شرکتکنندگان واجد دریافت پاداش شناخته شد و مجموع جوایز به یک میلیارد و ۷۱۰ میلیون تومان رسید.
به گزارش عصر ایران، گسترش بانکداری دیجیتال، امنیت را به یکی از مهمترین مؤلفههای اعتماد کاربران به خدمات مالی تبدیل کرده است. در چنین فضایی، حفاظت از اطلاعات و داراییهای مشتریان تنها به اقدامات تیمهای داخلی محدود نمیشود و ارزیابی محصولات از سوی پژوهشگران مستقل امنیت سایبری نیز میتواند بخشی از فرایند شناسایی و اصلاح آسیبپذیریها باشد.
دومین رویداد باگبانتی بلوبانک سامان با همین رویکرد برگزار شد؛ رویدادی که در آن، پژوهشگران امنیت سایبری فرصت یافتند اپلیکیشن و بخشهایی از خدمات این بانک دیجیتال را بررسی کنند و یافتههای خود را در قالب گزارشهای امنیتی ارائه دهند.
بر اساس آمار اعلامشده در مراسم اختتامیه، در بخش حضوری باگبانتی، ۷۲ پژوهشگر در قالب ۲۵ تیم طی دو روز به بررسی اپلیکیشن و وبسرویسهای بلو پرداختند. از مجموع ۱۳۲ گزارش دریافتی، ۱۹ گزارش معتبر شناخته شد که برای آنها پاداش در نظر گرفته شده است. مجموع پاداشها با احتساب مبالغ تشویقی تیمها، یک میلیارد و ۷۱۰ میلیون تومان اعلام شد.
امنیت؛ از طراحی محصول تا آزمون پژوهشگران مستقل
رضا حیدری، مدیرعامل بلو، در مراسم اختتامیه با تاکید بر ارتباط مستقیم امنیت و اعتماد کاربران گفت حفاظت از داراییهای مشتریان باید در تمام مراحل طراحی، توسعه و بهرهبرداری از محصول دنبال شود؛ نه اینکه پس از تکمیل محصول، بهعنوان یک اقدام تکمیلی به آن اضافه شود.
او با اشاره به اهمیت پول در زندگی روزمره مردم، از پساندازهای شخصی تا سرمایه کسبوکارها و آینده خانوادهها، مسئولیت ارائهدهندگان خدمات مالی را فراتر از توسعه یک اپلیکیشن دانست.
به گفته حیدری، بلو توانسته است اعتماد ۲۸ میلیون نفر را جلب کند؛ عددی که از نگاه او، مسئولیت بیشتری برای مجموعه ایجاد میکند. مدیرعامل بلو معتقد است تجربه امن و روان مشتری هنگام دریافت خدماتی مانند انتقال وجه یا دریافت حقوق، حاصل مجموعهای از اقدامات فنی است که بخش مهمی از آنها در استفاده روزمره کاربران دیده نمیشود.
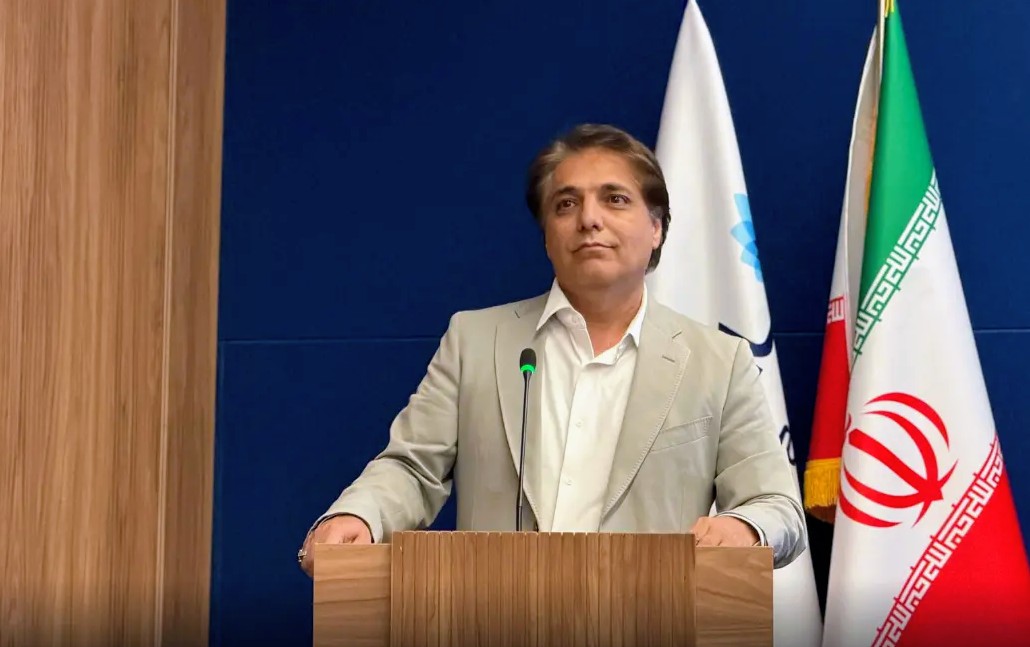
حیدری در توضیح نقش پژوهشگران امنیتی، به تفاوت نگاه توسعهدهندگان محصول و متخصصانی اشاره کرد که وظیفه بررسی آسیبپذیریها را برعهده دارند. توسعهدهندگان معمولاً مسیرهای پیشبینیشده استفاده از یک سامانه را طراحی میکنند، اما پژوهشگران امنیتی تلاش میکنند مسیرهای دیگری را پیدا کنند که ممکن است در فرایند طراحی و توسعه مورد توجه قرار نگرفته باشند.
این تفاوت نگاه، یکی از دلایل برگزاری برنامههای باگبانتی است؛ برنامههایی که در آنها سازمانها به متخصصان بیرونی اجازه میدهند در چارچوب قواعد مشخص، محصولات را بررسی کنند و آسیبپذیریهای احتمالی را بهصورت مسئولانه گزارش دهند.
مدیرعامل بلو همچنین تاکید کرد دریافت گزارش امنیتی به معنای پایان کار نیست. یافتهها باید بررسی شوند، میزان اهمیت آنها مشخص شود و در صورت نیاز، اقدامات اصلاحی انجام گیرد. از این منظر، ارزش یک رویداد باگبانتی تنها به تعداد گزارشها یا میزان جوایز محدود نمیشود، بلکه به نحوه استفاده از نتایج در بهبود امنیت محصول نیز وابسته است.
از رقابت آنلاین ۱۴۶۵ نفره تا بررسی تخصصی اپلیکیشن
دومین رویداد بلو در دو بخش برگزار شد. بخش نخست به رقابت آنلاین CTF اختصاص داشت؛ قالبی شناختهشده در آموزش و ارزیابی مهارتهای امنیت سایبری که در آن شرکتکنندگان باید مجموعهای از چالشهای فنی را در زمان مشخص حل کنند و پاسخ یا اصطلاحاً «فلگ» هر چالش را به دست آورند.
پریماه محمدپور، مدیر ارشد حسابرسی بلوبانک سامان، اعلام کرد در این مرحله ۱۴۶۵ نفر در قالب ۶۷۸ تیم برای حل ۳۲ چالش رقابت کردند. به گفته او، این بخش علاوه بر سنجش توانایی فنی شرکتکنندگان، مسیری برای شناسایی متخصصان و دعوت از آنها به مرحله اصلی باگبانتی بود.
در مرحله بعد، ۸۰ پژوهشگر امنیت سایبری برای حضور در برنامه باگبانتی دعوت شدند. این افراد از میان برگزیدگان رقابت CTF، شرکتکنندگان مؤثر دوره قبلی و متخصصان شناختهشده جامعه امنیت سایبری انتخاب شده بودند.
در این مرحله، شرکتکنندگان در قالب ۲۵ تیم، اپلیکیشن بلو و بخشهای مرتبط با آن را بررسی کردند. بر اساس توضیحات ارائهشده در مراسم، از مجموع ۱۳۲ گزارش ثبتشده در بخش حضوری، ۱۹ گزارش واجد شرایط دریافت پاداش شناخته شد و سه تیم نیز بهدلیل ارائه گزارشهای برجسته مورد تقدیر قرار گرفتند.
محمدپور با اشاره به تغییر ساختار برگزاری نسبت به دوره نخست گفت رویداد سال گذشته به شکل عمومی برگزار شده بود، اما در دوره جدید، انتخاب شرکتکنندگان و نحوه دسترسی به مرحله اصلی با رویکردی تخصصیتر انجام شد.
این تغییر ساختار، امکان تمرکز بیشتر بر تواناییهای فنی شرکتکنندگان منتخب و بررسی هدفمندتر محصولات را فراهم میکند؛ هرچند ارزیابی نهایی میزان اثربخشی این رویکرد، به نتایج اصلاحات امنیتی و استمرار برنامه در دورههای بعد نیز وابسته خواهد بود.
پاداش آسیبپذیریها چگونه تعیین شد؟
در دومین رویداد «بلو دیپدایو»، برای گزارش آسیبپذیریهای امنیتی، متناسب با میزان اهمیت آنها پاداش در نظر گرفته شد. بر اساس ارقام اعلامشده در مراسم، پاداش آسیبپذیریهای با شدت متوسط تا ۵۰ میلیون تومان، آسیبپذیریهای با شدت بالا تا ۱۵۰ میلیون تومان و آسیبپذیریهای بحرانی تا ۴۰۰ میلیون تومان بود. برای آسیبپذیریهای سطح حیاتی نیز پاداشی بیش از ۴۰۰ میلیون تومان پیشبینی شده بود که مبلغ نهایی آن به میزان اثرگذاری آسیب و ارزیابی تیم داوری بستگی داشت.
در بخش آنلاین رقابت نیز سه تیم برتر بهترتیب ۱۳۳۷، ۷۷۰ و ۴۴۰ میلیگرم طلا جایزه گرفتند؛ یعنی مجموعاً ۲۵۴۷ میلیگرم یا حدود ۲٫۵۵ گرم طلا. انتخاب این اعداد، علاوه بر ارزش مادی جوایز، به اصطلاحات آشنای دنیای فناوری و امنیت سایبری اشاره دارد.
عدد ۱۳۳۷ در فرهنگ برنامه نویس و امنیت با اصطلاح «Leet» شناخته میشود؛ واژهای برگرفته از کلمه انگلیسی «Elite» به معنای نخبه که در میان کاربران و علاقهمندان به فناوری، بهویژه در فرهنگ هکری و بازیهای رایانهای، رواج پیدا کرده است. دو عدد ۷۷۰ و ۴۴۰ نیز به شیوه عددی نمایش مجوزهای دسترسی در سیستمعامل لینوکس مربوط میشوند. در این سیستم، اعداد مشخص میکنند مالک یک فایل، اعضای گروه مرتبط با آن و سایر کاربران چه اجازههایی برای خواندن، تغییر دادن یا اجرای فایل دارند. برای مثال، مجوز ۷۷۰ دسترسی کامل را برای مالک و گروه تعیینشده فراهم میکند، اما دسترسی سایر کاربران را میبندد؛ مجوز ۴۴۰ نیز امکان خواندن فایل را برای مالک و گروه فراهم میکند، بدون آنکه اجازه تغییر یا اجرای آن را بدهد.
به این ترتیب، جوایز رقابت آنلاین بلو با اعدادی پیوند خوردهاند که برای متخصصان این حوزه معنای فنی و فرهنگی دارند؛ جزئیاتی که در کنار پاداشهای مالی بخش باگبانتی، وجه تخصصی رقابت را نیز بازتاب میدهند.
گسترش باگبانتی به ایپیآی ها؛ برنامه بعدی بلو
جمال غضنفری، معاون ارشد فنی بلوبانک، در این مراسم از برنامه این مجموعه برای گسترش دامنه باگبانتی به بخشهای بیشتری از زیرساخت خدمات خبر داد. به گفته او، تمرکز اصلی دوره امسال بر اپلیکیشن بلو بوده است، اما در برنامههای آینده، بررسی ای پی آیهای عمومی و غیرعمومی و دیگر اجزای در دسترس پلتفرم نیز دنبال خواهد شد.
ایپیآی ها رابطهایی هستند که ارتباط میان نرمافزارها و سرویسهای مختلف را امکانپذیر میکنند. در معماری بانکداری دیجیتال، این رابطها میتوانند بخش مهمی از تبادل داده و ارائه خدمات را برعهده داشته باشند؛ به همین دلیل، بررسی امنیت آنها در کنار اپلیکیشن و وبسرویسها اهمیت دارد.
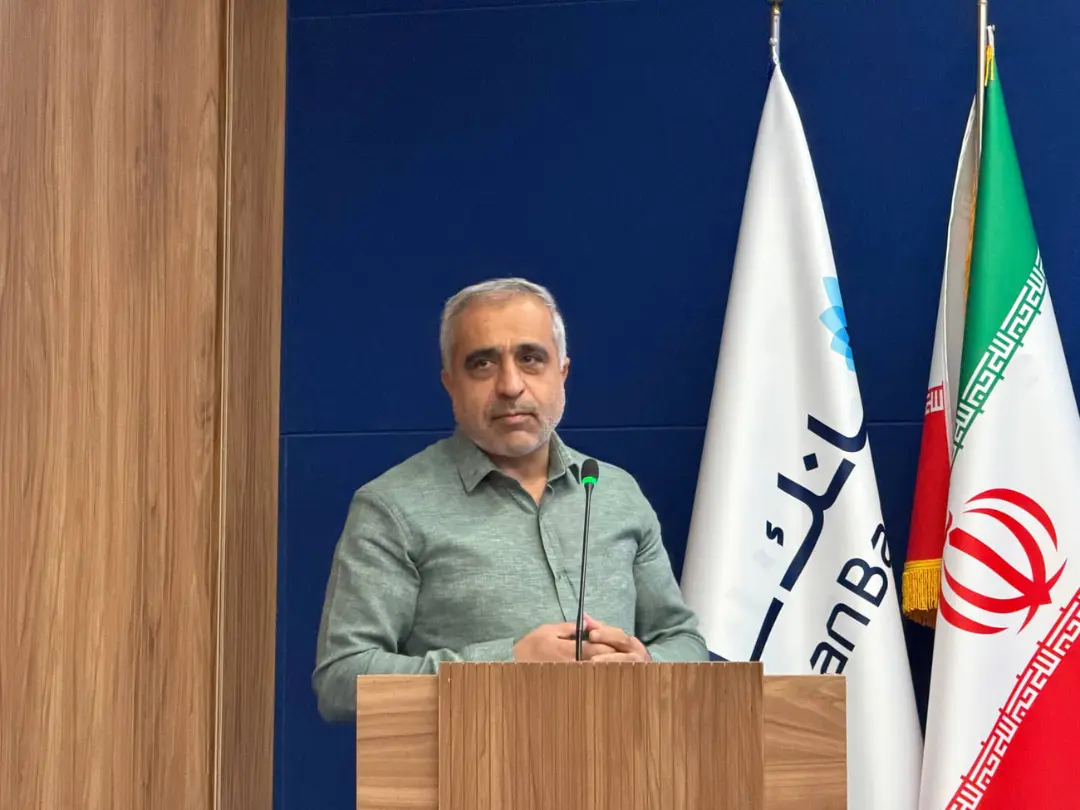
غضنفری با اشاره به گسترش معماریهای نرمافزاری، استفاده از میکروسرویسها، هوش مصنوعی و خودکارسازی گفت تحول فناوری، در کنار افزایش چابکی و بهبود تجربه کاربران، پیچیدگیهای امنیتی تازهای نیز ایجاد میکند. از این رو، آزمون مستمر محصولات باید بخشی از فرایند توسعه و نگهداری خدمات باشد.
او همچنین توضیح داد گسترش دامنه بررسیهای امنیتی که در برنامههای قبلی مطرح شده بود، بهدلیل شرایط کشور و اتفاقات سال گذشته با محدودیتهایی مواجه شد. با این حال، توسعه برنامه باگبانتی به بخشهای بیشتر پلتفرم همچنان در دستور کار بلو قرار دارد.
گسترش دامنه آزمونها، در صورت اجرای دقیق و همراه با تعریف روشن محدوده مجاز فعالیت پژوهشگران، میتواند تصویر جامعتری از وضعیت امنیتی یک پلتفرم فراهم کند؛ بهویژه در خدماتی که اجزای متعدد نرمافزاری از طریق رابطهای برنامهنویسی با یکدیگر ارتباط دارند.
هوش مصنوعی در بلو؛ تمرکز بر عملیات داخلی
اسماعیل ملااحمدی، مدیر ارشد امنیت اطلاعات بلوبانک سامان، با اشاره به نقش هوش مصنوعی در ارتقای کیفیت بررسیهای امنیتی گفت ترکیب تخصص انسانی با ابزارهای هوش مصنوعی و خودکارسازی میتواند نتایج بهتری ایجاد کند. به گفته او، کیفیت گزارشهای باگبانتی امسال در مقایسه با دوره گذشته بهتر بود و استفاده از این ابزارها میتواند یکی از عوامل مؤثر در این بهبود باشد؛ با این حال، ابزارهای هوش مصنوعی هنوز جایگزین دانش و مهارت متخصصان نیستند.
ملااحمدی همچنین از برنامه بلو برای برگزاری رقابت عاملهای هوش مصنوعی در بخش CTF خبر داد؛ ایدهای که اجرای آن به دورههای آینده موکول شده است. او باگبانتی را بخشی از فرایند مستمر ارتقای امنیت دانست و گفت یافتههای دوره نخست به بازنگری برخی فرایندها و تقویت توانمندیهای داخلی کمک کرده است. دریافت گزارشهای آسیبپذیری نیز به زمان برگزاری رویداد محدود نمیشود و بلو در فاصله میان دورهها هم گزارشهای دریافتی از مسیرهای ارتباطی موجود را بررسی میکند.
او درباره کاربرد هوش مصنوعی در خدمات بلو نیز توضیح داد که طرحهای این مجموعه عمدتاً بر عملیات داخلی متمرکزند و در مرحله توسعه و آزمون قرار دارند؛ طرحهایی که هدف آنها بهبود کیفیت خدمات و کاهش زمان پاسخگویی است. به گفته ملااحمدی، بلو برای این کاربردها از زیرساختهای داخلی استفاده میکند و دادهها را برای پردازش این موارد در اختیار طرفهای ثالث قرار نمیدهد.
امنیت بهعنوان فرایندی مستمر
یکی از نکات مورد تاکید مدیران بلو در اختتامیه، ضرورت ایجاد فضایی بود که در آن شناسایی و گزارش آسیبپذیری بهجای مقاومت سازمانی، به فرصتی برای اصلاح تبدیل شود.
حیدری با اشاره به دشواریهای کار پژوهشگران امنیتی، گزارشهای نهایی را حاصل ساعتها آزمونوخطا، بررسی مسیرهای مختلف و تلاش برای یافتن نقاط ضعف دانست. او تاکید کرد بلو میخواهد فرهنگی را توسعه دهد که در آن، اعلام وجود آسیبپذیری موجب نگرانی از اصل گزارشدهی نشود و یافتههای امنیتی بهعنوان فرصتی برای بهبود محصول مورد استفاده قرار گیرند.
از سوی دیگر، برنامه اعلامشده برای گسترش باگبانتی به ایپیآیها و سایر اجزای پلتفرم نشان میدهد دامنه این همکاری قرار است از بررسی متمرکز اپلیکیشن فراتر برود.
برای کاربران بانکداری دیجیتال، نتیجه این فرایند در قالب تجربهای امنتر و قابلاتکاتر معنا پیدا میکند؛ تجربهای که پشت آن، علاوه بر فعالیت تیمهای توسعه و امنیت، همکاری مستمر با متخصصانی قرار دارد که وظیفه دارند سامانهها را از زاویهای متفاوت بررسی کنند.



لینک کوتاه: کپی لینک
پورشه با یک بنزینی پرچمدار آمد! / میشن اس چگونه خودرویی است؟ (+فیلم و عکس) چرا انبوه خبرها اعتبار چندانی نمیسازد؟ وقتی تبلیغات دیده میشود، اما برند ساخته نمیشود ادعای ترامپ: نیازی به استفاده از سلاح هستهای علیه ایران نداریم / مادر همه بمبها را داریم سید حسن خمینی: ما از مشکلات سرافراز بیرون خواهیم آمد بارش و رعدو برق در نقاط مختلف کشور از یکشنبه بلوبانک در مسیر ارتقای امنیت؛ ۱۹ گزارش معتبر در دومین رویداد باگبانتی تیراندازی به دبستانی در ایالت اورگن آمریکا/ کشتهشدن ۳ دانشآموز و یک معلم/ مظنون ۱۶ ساله هم کشته شد عربستان: برنامههای جام ملتهای آسیا ۲۰۲۷ تغییر نمیکند درخواست فاضل لنکرانی از مردم جمهوری آذربایجان: به اعتراضات درباره حجاب ادامه دهید پزشکیان عازم ارمنستان شد آلتهس لند؛ سرزمین خانههای نیمهچوبی در کنار باغهای میوه آلمان (+عکس) خلاقیت جالب یک معمار در کره جنوبی برای ساخت کلیسا (+عکس) ساختمان عجیب موزه ای در پرتغال(+عکس) اسپایدر برای سال ۲۰۲۶؛ پیشنهادی تازه برای آینده رنو (+عکس)